Das Hauptgerät (Smartphone) leihen sich die Behörden im Heise Artikel ja kurz aus und bestätigen dann die Meldung für die Einbindung eines neuen Gerätes auf diesem.
Wenn dann die eigentlichen Benutzer nicht kontrollieren ob es unbekannte Geräte gibt, dann kann dieses neu eingebundene Gerät lange unentdeckt mitlesen.
ok ziemlich heftig was da Zoll und co. wohl schon machen. Immerhin nur mit richterlichem Beschluss. Der trick ist, wenn sie das handy haben, simkarte umbauen, dann Bestätigungscode anfragen, und der kann dann im gesperrten Zustand gesichtet werden. Dann das Gerät klonen, wie Du es normalerweise in Windows machst. Oder über Mobilbetreiber neue Nummer beantragen lassen. Dann gibt es wieder einen Bestätigungscode, den sie dann eingeben. Aber alles, soweit ich gelesen habe, nur mit richterlichem Beschluss.
Ok wenn Du da sicher sein willst, dass du nicht geklont wirst, prüfe mal wieder deine Geräte. Bei unbekann einfach löschen. Oder, auch hier würde TooliSafe helfen. Weil geklonte Tsafe-Dateien sind ohne den key vollkommen nutzlos. Und wenn dann noch Channel-Hopping verwendet wird, also hin- rückrichtung nehmen anderen Transportdienst, würde immer ein Teil fehlen.
Wenn eine Behörde irgend ein Gerät in den Händen hatte, sollte es in meinen Augen als kompromittiert gelten, da man nie weiß, was genau damit gemacht wurde.
Ich würde ein solches Smartphone zumindest auf Werkseinstellungen zurücksetzen, auch wenn das vermutlich nicht alle Manipulationsszenarien abdeckt.
Je nach Gerät und Bootloader-Zustand vielleicht sogar die ROM wieder neu aufspielen.
Das schließt dann vermutlich auch nicht alles aus, aber erhöht zumindest die Chance wieder ein sauberes Gerät zu haben.
Ich wollte nicht danach schreiben, dass man am besten das Gerät direkt vernichten sollte, da das für manche dann doch ein teurer Spaß sein könnte
Keine Ahnung, ob meine Vorschläge ausreichend sind, da damit Hardwaremanipulationen nicht ausgeschlossen werden und was auch immer sonst noch so alles möglich ist.
Einem Investigativjournalisten würde ich vermutlich eher die Vernichtung nahelegen, oder zumindest nicht vertrauliches mehr auf dem Gerät machen…
Das Problem ist doch weniger, dass das Gerät komplex manipuliert werden, sondern dass Desktop-Geräte den (Messenger-)Accounts hinzugefügt werden. Es wird also einfach eine normale Standard-Funktion des Multi-Device-Ansatz ausgenutzt.
Es gab auch einen Netzpolitik Artikel zu dem Thema
Ein Ehepaar geht zur Polizei. Sie sollen als Zeugen über ihre Tochter aussagen. Die Beamten wollen die WhatsApp-Kommunikation mit der Tochter lesen. Sie bitten die Eltern um ihre Mobiltelefone. Die willigen ein, freiwillig.
Doch die Polizisten machen viel mehr, als sie sagen. Sie verschaffen sich dauerhaften Zugriff auf die WhatsApp-Konten. Sie richten WhatsApp Web auf einem Polizei-Computer ein. Den QR-Code zur Verifizierung scannen sie in den WhatsApp-Apps der Eltern. Ab diesem Zeitpunkt kann die Polizei auch alle zukünftigen WhatsApp-Nachrichten mitlesen – ganz ohne Trojaner.
Ein Zurücksetzen des Smartphones würde bei dieser Form des Angriffs nicht einmal etwas bringen, da die Manipulation zwar mit dem Smartphone durchgeführt wurde aber das Problem sich nur durch Änderungen des Schlüsselmaterials / dem Entfernen des eingebundenen Gerätes bereinigen lässt. Selbst wenn man jedoch daran denkt direkt nach einem solchen Behördenzugriff alle seine Accounts auf ergänzend eingebundene Geräte zu prüfen und zu bereinigen, sind schon die Daten der Vergangenheit abgeflossen (ggf. limitiert auf einen bestimmten Zeitraum).
Wenn das Mobilgerät von einer Behörde beschlagnahmt wurde, sind es wahrscheinlich auch Laptop, PC, einfach alle elektronischen Geräte ebenfalls. Von daher, wie will man einen ursprünglichen Zustand des Mobilgerätes,wieder herstellen, mit seinen eigenen Geräten, die im Zweifel ebenfalls kompromittiert sind?
Das Dumme ist, dass es nicht nach „Beschlagnahme“ aussehen muss, sondern wie im Netzpolitik.org Artikel beschrieben nur um ein kurzes Aushändigen des entsperrten Gerätes für einen eigentlich eng begrenzten Zweck handeln kann.
Dasselbe Problem hast Du aber nicht nur bei Behörden, sondern auch wenn Du Dein Smartphone nur mal kurz entsperrt an Deinen Partner, Freund oder Familienmitglied übergibst.
Nicht umsonst stellen digitale Geräte und Dienste eine große Bedrohung z. B. bei Gewalt in Partnerschaften dar.
Okay, vielleicht habe ich mich missverständlich ausgedrückt:
Ich meinte, wenn lediglich das Handy genommen wurde (wenn man unterwegs ist z.B.), nicht jedoch die andere Hardware. Wenn die andere Hardware auch noch betroffen ist, weil Hausdurchsuchung oder ähnliches, dann sind danach vermutlich ohnehin deutlich umfassendere Maßnahmen notwendig (Vor allem, wenn dann sogar noch unverschlüsselte Festplatten vorhanden waren…).
Den perfiden Trick habe ich verstanden. Mir ging es darum, dass dann nicht „nur“ die jeweiligen Chat-Messenger betroffen sein könnten, sondern das gesamte Gerät mit allen anderen Apps und Funktionen.
Würde es nicht reichen, den Kontakt in WA zu löschen, oder sogar schon aus der Unterhaltung zu entfernen, damit nicht mehr mitgelesen werden kann. Es ist ja eindeutig davon die Rede, das ein QR Code gescannt wurde, wahrscheinlich ein Kontakt hinzugefügt und keine fancy Software installiert?
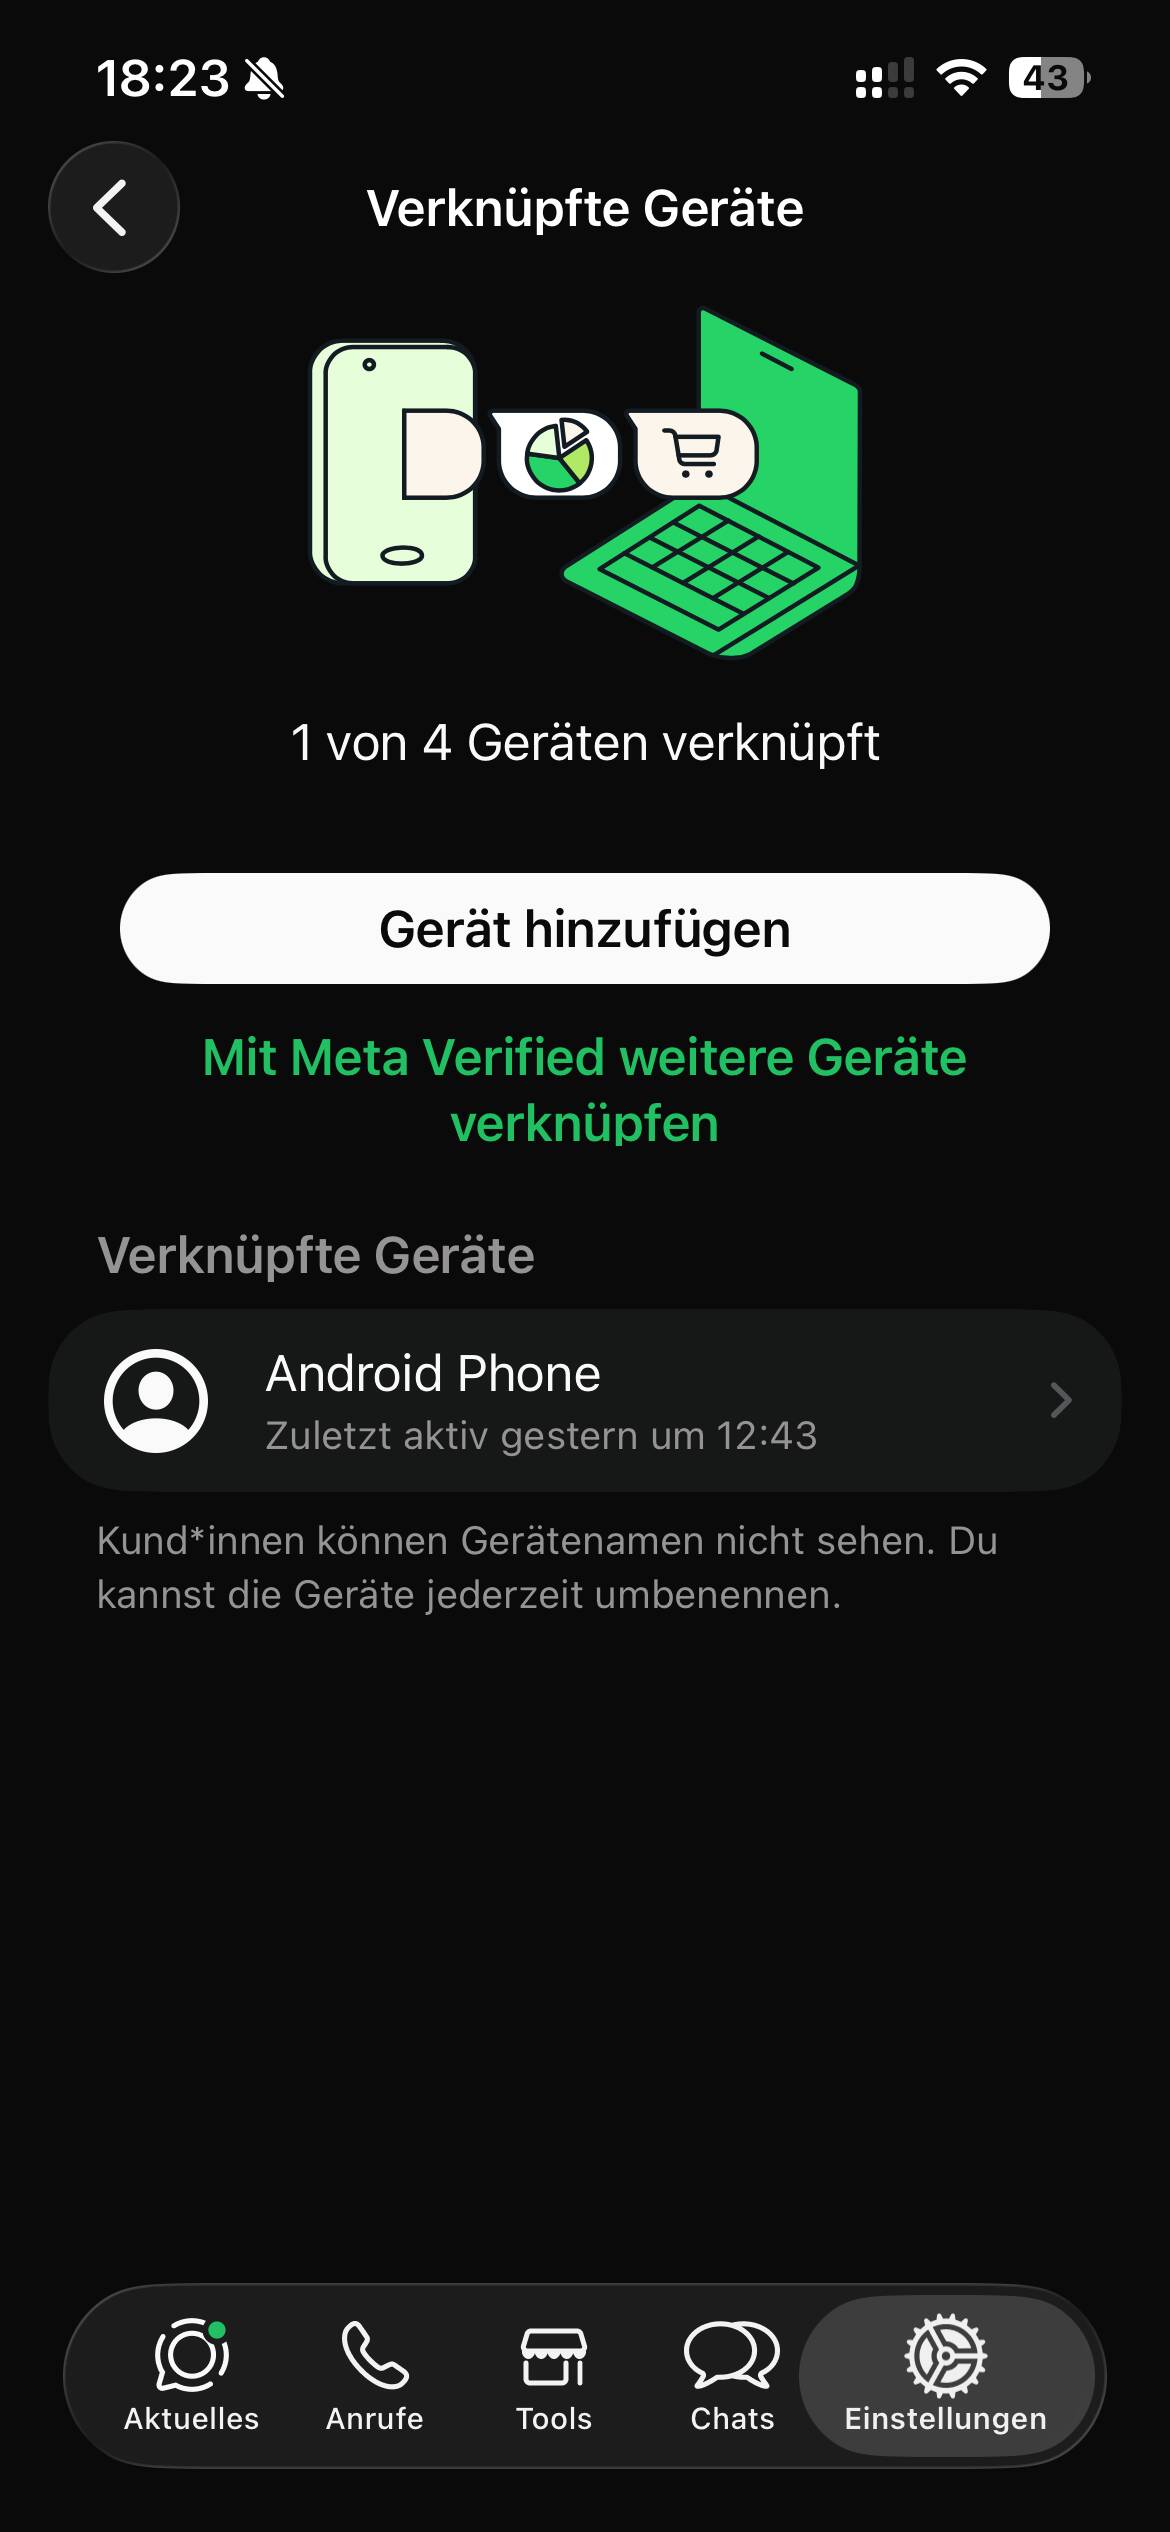
In dem genannten Fall musst du unter (als Beispiel wieder WhatsApp bzw. WhatsApp Business)
Einstellungen
verknüpfte Geräte
In den WhatsApp Einstellungen schauen was da drin ist und wenn unbekannt dann löschen. Aber der „Trick“ der Behörden ist so billig das ich mich beleidigt fühlen würde Bei gänzlich unbedarften mag das aber funktionieren
Im Screenshot sieht man deutlich das ein weiteres Gerät im Account ist. Dieses Gerät kann nun alles mitlesen da nicht mehr verschlüsselt für die Person die sich dort eingeladen hat
Um mich einzuschleusen benötige ich das Smartphone allerdings einen Augenblick. Es wurde ja beschrieben das die Polizei hier einfach gefragt hatte ob sie das Smartphone auswerten dürften. Die Erlaubnis wurde erteilt und somit ist das Schwierigleitslevel natürlich einfach. Natürlich ist diese Vorgehensweise nicht legal ohne Genehmigung aber Not macht erfinderisch und manchmal geht es so einfach
Im Prinzip sollte man nach einem unbeobachteten Zugriff eines Dritten auf das entsperrte Smartphone alle potentiellen Apps mit Multi-Geräte-Nutzung durchschauen, ob hier unbekannte Geräte hinzugekommen sind.
Auf meinem iPhone wären dieses z. B. aktuell auf Messenger bezogen:
Nachrichten (iOS): „Einstellungen App“ > „Apple Account, iCloud+ und mehr“ > Dritter Block listet alle Geräte auf, die mit dem Apple Account verbunden sind Signal (iOS): „Avatar“ oben links > „Einstellungen“ > „Gekoppelte Geräte“ Threema (iOS): „Einstellungen“ > „Threema 2.0 for Desktop (Beta)“ oder „Desktop/Web“
Es empfiehlt sich aus meiner Sicht sich auch eine Routine aufzubauen und die entsprechende Einstellungen regelmäßig zu kontrollieren um Manipulationen zu erkennen. Vielleicht hat ja jemand in der Vergangenheit Euren Sperrcode ausgespäht und in einem unbeobachteten Moment eine neues Gerät verbunden.

 Bei gänzlich unbedarften mag das aber funktionieren