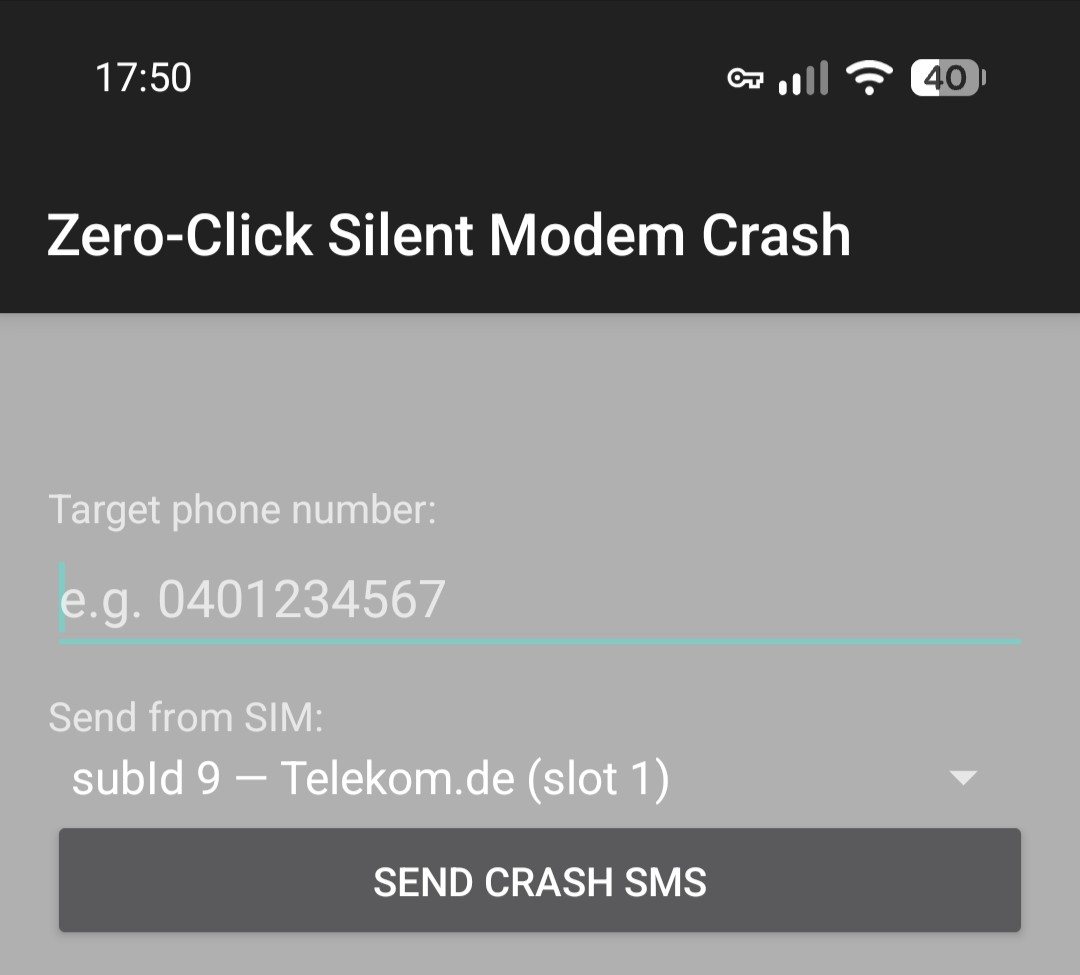
Was ich mich frage, warum dieser „Mark B.“ so offensiv damit umgeht? Bringt dies die Hersteller tatsächlich zum Patchen? Von derzeitig tatsächlich noch unterstützen Modellen vermutlich schon. Aber wenn das letzte Update vor einem Jahr kam, wird jetzt vermutlich auch keins kommen…
Ich habe die APK jetzt schnell und unkompliziert mit den SDK Platform Tools gebaut. Ich rate dringend davon ab, irgendwelche APK Dateien aus dem „Darknet“ auf dem Telefon zu installieren.
smsofdeath on main [!?] via 🅶 v8.9 via ☕ v17.0.20
❯ ./gradlew assembleDebug
./gradlew: 110: ulimit: Illegal option -u
Warning: SDK processing. This version only understands SDK XML versions up to 3 but an SDK XML file of version 4 was encountered. This can happen if you use versions of Android Studio and the command-line tools that were released at different times.
Checking the license for package Android SDK Platform-Tools in /home//Downloads/commandlinetools-linux-15859902_latest/licenses
License for package Android SDK Platform-Tools accepted.
Preparing "Install Android SDK Platform-Tools v.37.0.1".
"Install Android SDK Platform-Tools v.37.0.1" ready.
Installing Android SDK Platform-Tools in /home//Downloads/commandlinetools-linux-15859902_latest/platform-tools
"Install Android SDK Platform-Tools v.37.0.1" complete.
"Install Android SDK Platform-Tools v.37.0.1" finished.
Task :app:compileDebugJavaWithJavac
Note: /home//smsofdeath/app/src/main/java/com/markb/wappushcrash/MainActivity.java uses or overrides a deprecated API.
Note: Recompile with -Xlint:deprecation for details.
BUILD SUCCESSFUL in 16s
32 actionable tasks: 32 executed
❯ file WapPushRemoteModemCrash.apk WapPushRemoteModemCrash.apk: Android package (APK), with gradle app-metadata.properties, with APK Signing Block
Komisch, hat hier einwandfrei geklappt. APK ist installiert, SMS-Rechte via ADB erteilt und bereit zum Crashen. Alles mit dem SDK Commandline-Tools.
Was kann man denn jetzt konkret tun, um zu vermeiden, dass man ein Opfer wird, bis ein entsprechendes Update zur Verfügung steht? Smartphone ausschalten? Da die Hersteller ja teilweise extrem lange für Updates brauchen, könnte Google solch ein Update auch unbürokratisch und schnell über ein Update der Playdienste zur Verfügung stellen oder wäre das in diesem Fall nicht möglich? Und was ist mit den Mobilfunk-Providern? Haben die irgendeine Möglichkeit solche SMS vorab auszusieben?
Ja ich meine du solltest schon komplett Paket installiert haben. Wirst du haben da du wahrscheinlich häufiger damit zu tun hast. Komplett Android studio mit allen Komponenten. Ist aber auch egal werden hier die wenigsten testen.
Du kannst quasi erst mal nichts machen, nur hoffen das es niemand benutzt und das dein Gerät einen patch bekommt.
Man kann sich via claude eine kleine Testapp bauen lassen die einfach prüft ob dein Gerät gepatcht ist
Kennt jemand die CVE-Nummer bzw. das Android Security Bulletin, in dem diese WAP-Push-Lücke behoben wurde? Dann kann man eine kleine App bauen die sagt du bist wahrscheinlich safe oder eben nicht
Bei manchen Geräten/Custom-ROMs gibt’s u. U. Einstellungen, binäre SMS (WAP-Push) komplett zu blockieren – aber das ist Geräte-/Hersteller-abhängig und keine verlässliche Lösung. Da müsstet ihr selbst mal schauen
Warum sollte ich irgendwas installieren? Ich habe die CLI Tools in einen Ordner entpackt, die Pfade in der Shell gesetzt und dann die App gebaut. Was soll ich mit Android Studio?
App ist installiert, den Crash testen konnte ich mangels Ziel noch nicht.
Das hatte ich ja in gewisser Weise schon vermutet:
Aber:
Er hätte aber auch nur in bestimmte „Kreise“ statt an die allgemeine Öffentlichkeit gehen können. Oder wenigstens „nur“ den Source-Code (ja, das ist jetzt auch nicht unbedingt sooo die Hürde, wie man bei @bamf gesehen hat…). Aber das APK selbst? Das ist nun mehr als billig.
Komisch laut deinem letzten Post hast du android studio installiert ist aber auch egal… Wir sind hier gerade am testen. Musste erst mal einige neue sims generieren . wenn jemand die genaue cve hat baue ich nachher noch eine testapp
Der untere Teil ist abgeschnitten da er eine meiner Telefonnummern enthielt
IMO stellst du die falschen Fragen und ziehst die falschen Schlüsse. Nicht der Entwickler ist das Problem, der hat sich entsprechend der Branchen übiichen Richtlinien verhalten.
Wir haben hier einen Bug der jedes einzelne im Handel erhältliche Android Handy nahezu nutzlos machen kann - zumindest für Otto normal Nutzer.
Wieso schafft es ein non-commercial Projekt wie graphene das im Juli zu patchen, während der Rest der Branche das im November teilweise noch aussitzt?
Das wird hier ja nicht der große Einzelfalls bleiben, dank KI wird das eher schlimmer werden.
Entweder die Patchzyklen sind generell zu lange, oder irgendwer hat bei der priorisierung und Kommunikation ganz gewaltig geschlafen. So oder so, die Branche sollte sich ganz schnell Gedanken machen wie man solche high-prio Patches schneller unter die Leute bringt , sonst ist das nur eine Frage der Zeit bis das richtig schiefgeht.
Google selbst hat den Fehler ja registriert im Juni. Dann aber fatalerweise als unwichtig deklariert. Das war wohl eher ein versehen.
So die app ist ohne adb voll funktionsfähig man muss nur unter Apps alle rechte freigeben da sms zunächst mal blockiert ist.
Fairphone 6 mit e/os ist gerade exploited worden. Jetzt versuche ich wie man das ohne reset beheben kann.
Als weiteres Testobjekt habe ich hier ein weiteres Pixel 10a mit oktoberpatch (origjnal google)
Edit mein 10a grapheneOS reagiert überhaupt nicht auf die sms
Simkarte entfernen ist Holzhammer aber ja dann kommt nichts mehr an.
Dumbphone nutzen ohne diese wap push funktion
Neusten patch installieren
Flugmodus einschalten, anschließend wlan wieder an. Dann ist man zumindest bei dieser Geschichte safe
Ich verwende privat eine silent.link esim. Das ding ist eine anonyme simkarte ohne rufnummer. Diese sorgt aber dafür das ich jederzeit über signal erreichbar bin und auch darüber angerufen werden kann bzw selbst telefonieren kann
Aber an die die jetzt panisch sind, welche Geräte benuzt ihr denn das ihr so panisch seid.
Zum Einen: Dass viele Hersteller spät oder gar nicht(!) patchen, ja! Sehr, sehr unschön! (Das ist die eine Sache. Und ja, da kann man schon — aber in „geeigneter“ Weise nachhelfen…) (…Und man konnte ja reagieren, wie man (bei Google und GrapheneOS) sehen kann!)
Zum Anderen: ein fertig kompiliertes APK(!) (nicht nur der Source Code — das macht nach meiner Meinung schon einen (wesentlichen) Unterschied!) geht hier über Responsible Disclosure hinaus. Er hätte auch „nur“ die technischen Detail-Infos sowie den Source Code (als konkreten UND tatsächlichen PoC!) — aber eben nicht das fertige APK — zur Verfügung stellen können. Dann hätte man sich das APK immer noch selbst klöppeln müssen. Das setzt zumindest gewissen technischen Verstand UND kriminelle Energie (oder eben ernsthaftes Interesse!) voraus. Ein fertiges APK macht es meinem Verständnis nach zu leicht (und der reine Source Code hätte für PoC ja durchaus ausgereicht… für die Experten).

 damit kannst du keine APK aus dem Github bauen
 ist aber auch egal… Wir sind hier gerade am testen. Musste erst mal einige neue sims generieren . wenn jemand die genaue cve hat baue ich nachher noch eine testapp