Forscher der ETH Zürich analysierten Bitwarden, LastPass und Dashlane – und fanden 27 Angriffswege in vier Kategorien.
Was Passwort-Manager versprechen
Wer heute viele Online-Konten verwaltet, nutzt häufig einen Passwort-Manager: Ein einziges Hauptpasswort genügt, um auf hunderte verschlüsselt gespeicherte Zugangsdaten zuzugreifen. Anbieter wie Bitwarden, LastPass und Dashlane speichern diese verschlüsselten Tresore auf eigenen Servern, damit Nutzer von verschiedenen Geräten darauf zugreifen können. Zusammen kommen diese drei Dienste laut Studie auf rund 60 Millionen Nutzer und einen Marktanteil von 23 Prozent.
Alle drei werben mit dem Begriff „Zero-Knowledge-Verschlüsselung“ – also „Verschlüsselung ohne Wissen des Anbieters“. Dahinter steckt ein konkretes Versprechen: Die Passwörter werden bereits auf dem Gerät des Nutzers verschlüsselt, bevor sie den Server erreichen. Selbst wenn ein Angreifer den Server vollständig übernimmt, soll er die Daten nicht lesen können – da er den nötigen Entschlüsselungsschlüssel nicht besitzt, der nur beim Nutzer liegt. Ein Forschungsteam der ETH Zürich und der Universität der italienischen Schweiz (USI Lugano) hat systematisch untersucht, ob diese Garantie in der Praxis hält.
Methode: Ein absichtlich manipulierter Server
Die vier Forscher – Prof. Kenneth G. Paterson und Doktorand Matteo Scarlata (ETH Zürich) sowie Prof. Matilda Backendal und Doktorand Giovanni Torrisi (USI) – entwickelten ein sogenanntes „Malicious-Server-Modell“: Sie richteten eigene Server ein, die sich gegenüber den Nutzer-Geräten absichtlich falsch verhielten – also von dem abwichen, was ein normaler, vertrauenswürdiger Server tun würde. Dieses Modell entspricht dem Worst-Case-Szenario, das die Anbieter mit ihrem Sicherheitsversprechen abdecken wollen: ein vollständig kompromittierter Server unter der Kontrolle eines Angreifers.
Wichtige Einschränkung: Die Studie untersucht ausschließlich theoretische Angriffsszenarien, die voraussetzen, dass ein Angreifer bereits die vollständige Kontrolle über den Server erlangt hat. Hinweise auf eine tatsächliche Ausnutzung dieser Angriffe in der Praxis gibt es laut den Forschern nicht. Dass solche Server-Kompromittierungen jedoch prinzipiell vorkommen, zeigt der bekannte Sicherheitsvorfall bei LastPass aus dem Jahr 2022, bei dem tatsächlich Kundendaten entwendet wurden.
Kategorie 1: Schwachstellen bei der Kontowiederherstellung
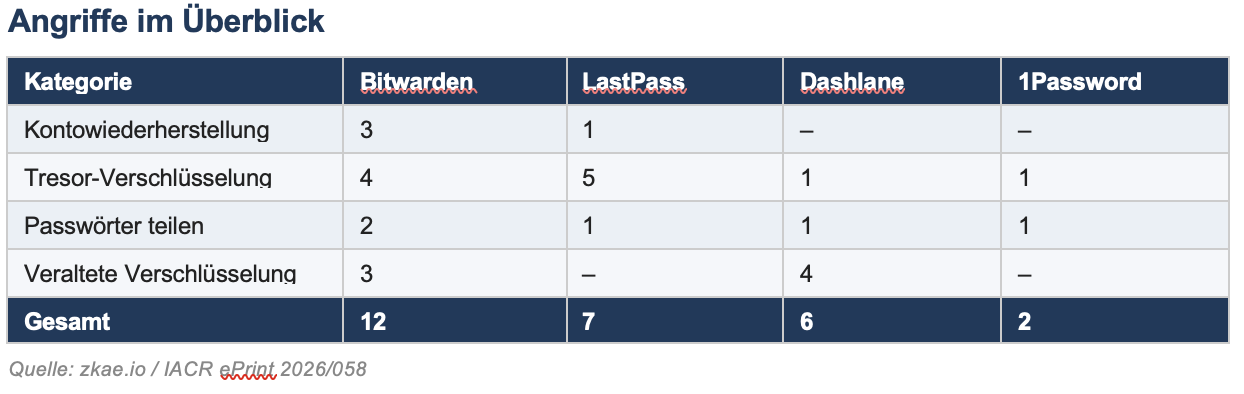
Die erste Angriffskategorie betrifft die Kontowiederherstellung – also die Funktion, mit der Nutzer Zugang zu ihrem Tresor zurückerlangen, wenn sie ihr Hauptpasswort vergessen haben. Bei Bitwarden und LastPass werden dafür kryptografische Schlüssel auf dem Server hinterlegt. Da laut Studie die Echtheit dieser Schlüssel beim Abruf nicht in allen Szenarien ausreichend verifiziert wird, könnte ein manipulierter Server im Rahmen des untersuchten Bedrohungsmodells gefälschte Schlüssel einschleusen und so Zugriff auf einen gesamten Tresor erlangen. Die Forscher demonstrierten dazu 3 Angriffe gegen Bitwarden und 1 gegen LastPass.
Kategorie 2: Fehler in der Tresor-Verschlüsselung
Bitwarden und LastPass verschlüsseln einzelne Felder eines Tresor-Eintrags – Benutzername, Passwort und Web-Adresse – jeweils separat und unabhängig voneinander. Diese Architektur ermöglicht laut Studie sogenannte Cut-and-Paste-Angriffe: Ein manipulierter Server könnte Felder aus verschiedenen Einträgen beliebig umkombinieren, ohne dass der Nutzer dies bemerkt – er würde beim Öffnen seines Tresors falsche, vom Angreifer kontrollierte Daten sehen.
LastPass nutzt laut Studie AES-CBC (Advanced Encryption Standard im Cipher Block Chaining Mode) ohne zusätzlichen Integritätsschutz. AES-CBC verschlüsselt Daten zuverlässig, gibt aber keine Garantie dafür, dass sie nach der Verschlüsselung nicht verändert wurden – eine Eigenschaft, die für sichere Ende-zu-Ende-Verschlüsselung eigentlich erforderlich wäre. Bitwarden setzt auf AES-CBC-HMAC, das einen solchen Integritätsschutz hinzufügt, bleibt aber laut Studie trotzdem anfällig für Metadaten-Angriffe, da Felder einzeln verschlüsselt werden. Insgesamt demonstrierten die Forscher 4 Angriffe gegen Bitwarden, 5 gegen LastPass, 1 gegen Dashlane und 1 gegen 1Password.
Kategorie 3: Schwachstellen beim Teilen von Passwörtern
Wenn Nutzer Passwörter mit anderen teilen oder Organisationskonten einrichten, werden öffentliche Schlüssel ausgetauscht. Ein öffentlicher Schlüssel funktioniert dabei wie eine Art Briefkasten-Adresse: Jeder kann etwas hineinstecken – also damit verschlüsseln – aber nur der Besitzer des passenden privaten Schlüssels kann es herausnehmen und lesen. Die Forscher kritisieren, dass die Authentifizierung dieser öffentlichen Schlüssel in den untersuchten Implementierungen nicht in allen Fällen ausreichend abgesichert ist. In den analysierten Szenarien könnte ein Angreifer mit Server-Kontrolle einen eigenen, gefälschten öffentlichen Schlüssel einschleusen – und damit verschlüsselte Nachrichten mitlesen, die eigentlich nur für das Opfer bestimmt waren. Betroffen sind laut Studie Bitwarden (2 Angriffe), LastPass (1), Dashlane (1) und 1Password (1).
Kategorie 4: Angriffe über veraltete Verschlüsselung
Mehrere Anbieter unterstützen noch ältere Programmversionen mit schwächeren Verschlüsselungsverfahren, um die Kompatibilität mit Bestandskunden zu wahren. Die Forscher fanden, dass ein manipulierter Server in bestimmten Szenarien einen Client dazu bringen kann, auf diese schwächeren Verfahren umzuschalten – ein sogenannter Downgrade-Angriff.
Bei Dashlane gelang es den Forschern auf diesem Weg, einen Padding-Oracle-Angriff durchzuführen: Durch wiederholtes, systematisches Einspeisen manipulierter Datenpakete und Beobachtung der Serverantworten lässt sich dabei schrittweise der Ursprungstext aus einem verschlüsselten Datensatz rekonstruieren – ohne den Schlüssel zu kennen. Der Angriff ist aufwändig, aber laut Studie prinzipiell durchführbar. Bitwarden ist in dieser Kategorie mit 3 Angriffen betroffen, Dashlane mit 4.
Warum veraltete Verfahren noch im Einsatz sind
Doktorand Scarlata beschreibt in der ETH-Pressemitteilung, dass Gespräche mit Entwicklern der Passwort-Manager zeigten: Die Unternehmen sind sehr zögerlich bei Systemaktualisierungen, weil sie befürchten, bestehende Kunden könnten dabei den Zugang zu ihren gespeicherten Daten verlieren. Neben Millionen von Privatnutzern zählen viele Anbieter auch tausende Unternehmen zu ihren Kunden – der Gedanke, dass diese plötzlich keinen Zugriff mehr auf ihre Passwörter hätten, wiegt schwer. Welche Anbieter diese Haltung konkret vertreten haben, wird in der Studie nicht namentlich genannt. Scarlata schlussfolgert daraus, dass viele Anbieter an Verschlüsselungsverfahren aus den 1990er-Jahren festhalten, obwohl moderne Verfahren aus kryptografischer Sicht heute als sicherer gelten.
Empfehlungen der Forscher
Trotz der Befunde empfehlen die Forscher ausdrücklich, Passwort-Manager weiterhin zu verwenden – sie seien deutlich sicherer als Passwörter mehrfach zu nutzen oder ungeschützt aufzuschreiben. Scarlata schlägt vor, neue Nutzer von Beginn an mit den aktuellsten kryptografischen Standards einzurichten. Bestehende Nutzer sollten die Möglichkeit erhalten, freiwillig auf das neue System zu migrieren – mit vollständiger Information über die vorhandenen Schwachstellen. Prof. Paterson empfiehlt, Anbieter zu bevorzugen, die regelmäßige externe Sicherheitsüberprüfungen durchführen, offen über Schwachstellen informieren und Ende-zu-Ende-Verschlüsselung standardmäßig aktiviert haben. Auf der Projektwebsite zkae.io veröffentlichten die Forscher zudem konkrete Fragen, die Nutzer ihrem Anbieter stellen können – etwa ob öffentliche Schlüssel auf Echtheit geprüft werden und ob der Anbieter eine externe Überprüfung speziell auf die in der Studie beschriebenen Angriffe in Auftrag gegeben hat.
Reaktionen der Anbieter
Alle vier analysierten Anbieter wurden im Rahmen einer koordinierten Offenlegung vorab über die Ergebnisse informiert. Bitwarden, LastPass und Dashlane erhielten 90 Tage Zeit zur Behebung der Schwachstellen. Laut Projektwebsite zkae.io haben alle drei Verbesserungen eingeleitet; der aktuelle Behebungsstatus ist dort einsehbar. Bitwarden bedankte sich öffentlich für die Zusammenarbeit. LastPass erklärte gegenüber Medien, man habe bereits kurzfristige Härtungsmaßnahmen umgesetzt – merkte jedoch an, die Risikobewertung des Forschungsteams nicht in allen Punkten zu teilen. 1Password teilte mit, die gefundenen Schwachstellen seien auf bereits bekannte architektonische Einschränkungen zurückzuführen, und bat nicht um eine Sperrfrist vor der Veröffentlichung.
Quellenverzeichnis
[1] Scarlata M., Torrisi G., Backendal M., Paterson K.G. (2026): Zero Knowledge (About) Encryption: A Comparative Security Analysis of Three Cloud-based Password Managers. USENIX Security 2026. IACR ePrint 2026/058. https://eprint.iacr.org/2026/058
[2] Projektwebsite der Studie mit Angriffsübersicht und Anbieter-Reaktionen: https://zkae.io
[3] ETH Zürich, Medienmitteilung (16. Februar 2026): Password managers less secure than promised. https://ethz.ch/en/news-and-events/eth-news/news/2026/02/password-managers-less-secure-than-promised.html
[4] Università della Svizzera italiana, Pressemitteilung (Februar 2026): Password manager security: joint USI-ETH Zurich study. https://www.usi.ch/en/feeds/34363
[5] Goodin, D. (2026): Password managers’ promise that they can’t see your vaults isn’t always true. Ars Technica, 16. Februar 2026. https://arstechnica.com/security/2026/02/password-managers-promise-that-they-cant-see-your-vaults-isnt-always-true/
[6] The Register (2026): Password managers don’t protect secrets if pwned. https://www.theregister.com/2026/02/16/password_managers/
Rechtlicher Hinweis: Dieser Artikel gibt ausschließlich die Ergebnisse und Aussagen der zitierten wissenschaftlichen Studie sowie offizielle Stellungnahmen der genannten Institutionen und Unternehmen wieder. Alle Formulierungen sind als Wiedergabe dieser Quellen zu verstehen. Der Artikel erhebt keinen Anspruch auf Vollständigkeit.
